
Liste de vérification d’une intégration d’API de courtier pour un logiciel de trading
Éléments à confirmer avant une intégration d’API de courtier : accès, authentification, ordres, données, environnements d’essai, limites, nouvelles tentatives, journaux et acceptation.
 Sun Cluster Inc.
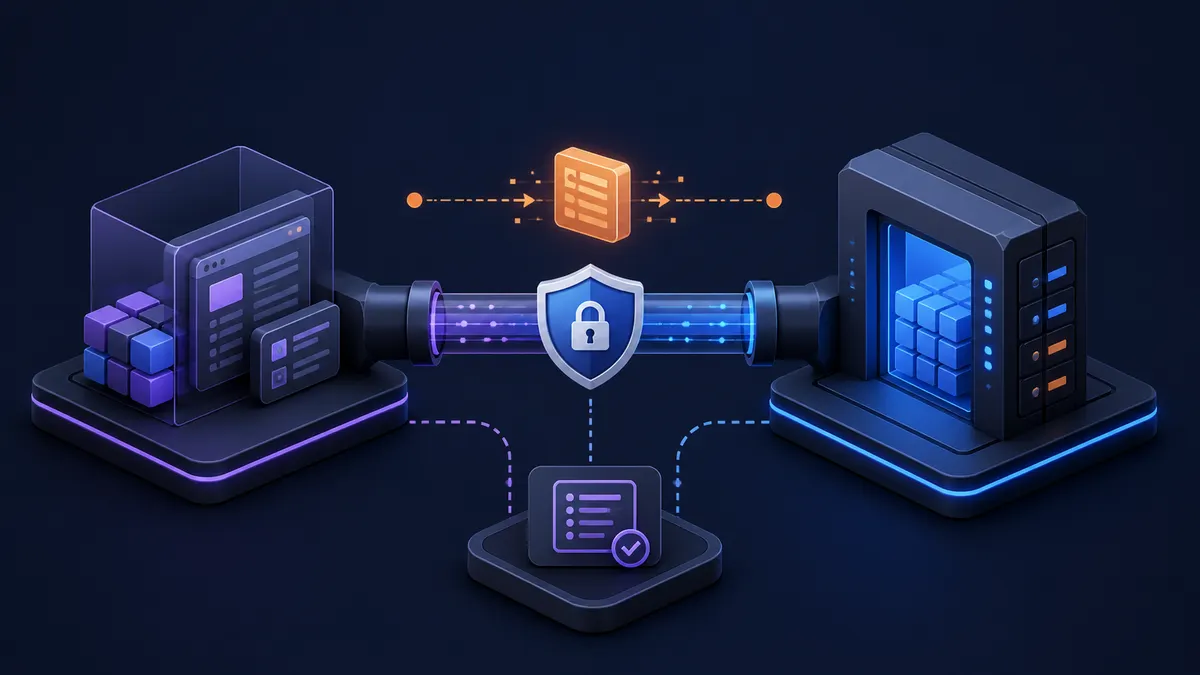
Cette liste s’adresse aux équipes qui préparent une application devant lire des données de compte, recevoir des mises à jour ou transmettre des instructions d’ordres définies par le client au moyen d’une API de courtier.
Confirmer l’admissibilité à l’API et les responsabilités
Identifiez le titulaire du compte, le produit d’API, la documentation disponible, le canal de soutien et toute approbation requise. La liste publique des fonctions ne prouve pas qu’un point de terminaison est accessible à un compte particulier.
Documenter l’authentification et les autorisations
Consignez la manière dont les identifiants sont émis, stockés, renouvelés et limités. Accordez seulement les autorisations nécessaires et nommez la personne qui peut révoquer l’accès lors d’un incident ou d’un transfert.
Dresser la liste des données et actions requises
Précisez les données de marché, de compte, d’ordres et de positions, ainsi que les types d’ordres et parcours d’annulation. Notez si les réponses sont synchrones, diffusées en continu ou récupérées plus tard.
Se renseigner sur les environnements d’essai
Confirmez l’existence d’un bac à sable, d’un compte démo ou d’une procédure d’essai documentée. Sinon, définissez une méthode d’acceptation prudente avant de toucher un compte de production.
Prévoir les limites et les réponses ambiguës
Les limites de débit, délais d’attente, nouvelles tentatives et protections contre les doublons exigent un traitement explicite. Un délai dépassé ne prouve pas qu’un ordre n’a pas atteint le courtier; l’état local et le rapprochement ultérieur sont essentiels.
Définir les journaux et vérifications d’acceptation
Convenez de la piste d’audit, des alertes, cas d’essai, comportements de défaillance, documents et responsabilités après le lancement. Ces éléments transforment un appel d’API en intégration exploitable.
Convenir du transfert avant de développer le connecteur
Un connecteur terminé exige plus que des demandes réussies en développement. Convenez de la responsabilité des identifiants, du stockage de la configuration, des dossiers visibles par l’opérateur, du traitement des alertes et de l’information nécessaire lorsque l’interface du courtier change.
Ce transfert précise les décisions contrôlées par le client : autorisations du compte, activation du flux en réel, destinataires des alertes et responsable des opérations. Des responsabilités claires facilitent la maintenance sans laisser entendre que l’intégration élimine l’incertitude de plateforme ou de marché.
- Responsable des identifiants et de la configuration
- Dossier des états d’ordres et du rapprochement
- Acheminement des alertes et responsable de l’intervention
- Processus de modification pour les mises à jour d’API
Questions fréquentes
Quels accès sont nécessaires avant le développement?
L’équipe a normalement besoin de la documentation, d’un accès de développement ou d’essai approuvé lorsqu’il existe, d’une compréhension des autorisations et d’un processus sécurisé pour les identifiants.
Pourquoi séparer les environnements d’essai et de production?
Cette séparation facilite la vérification des changements sans confondre dossiers, identifiants ou configurations d’essai avec le flux de production contrôlé par le client.
Discutons de votre projet logiciel
Vous avez une question précise sur un flux de travail, une intégration ou la livraison? Présentez-nous les contraintes techniques et le résultat que votre équipe doit soutenir.
Communiquer avec Sun Cluster